







Najsłabszym ogniwem systemów IT jest człowiek, co więc trzeba zmienić?

Cyfryzacja jest jednym z motorów zmian w europejskiej, czyli także polskiej, logistyce i transporcie. Obok takich korzyści jak wzrost efektywności operacyjnej przedsiębiorstw, przynosi one jednak nowe wyzwania związane z zapewnieniem bezpieczeństwem systemów informatycznych firmy. Cyfryzacja ma bowiem drugą, ciemną stroną - ataki hakerów, zwane dla oswojenia problemu „incydentami cyberbezpieczeństwa.” Co istotne, zmieniają się rodzaje tych ataków, także dzięki użyciu sztucznej inteligencji. Obecnie w Europie połowa polega na podszywaniu się pod osoby lub zaufane instytucje (phishing) by wykraść login i hasło.
Czytaj także: Rozpoczęła się 6. edycja Kongresu INTERMODAL IN POLAND
Nie ma alternatywy dla Małaszewicz
Polskie porty będą generować większe ładunki dla transportu intermodalnego
Dywersyfikacja źródeł dostaw tworzy nowe perspektywy dla transportu intermodalnego
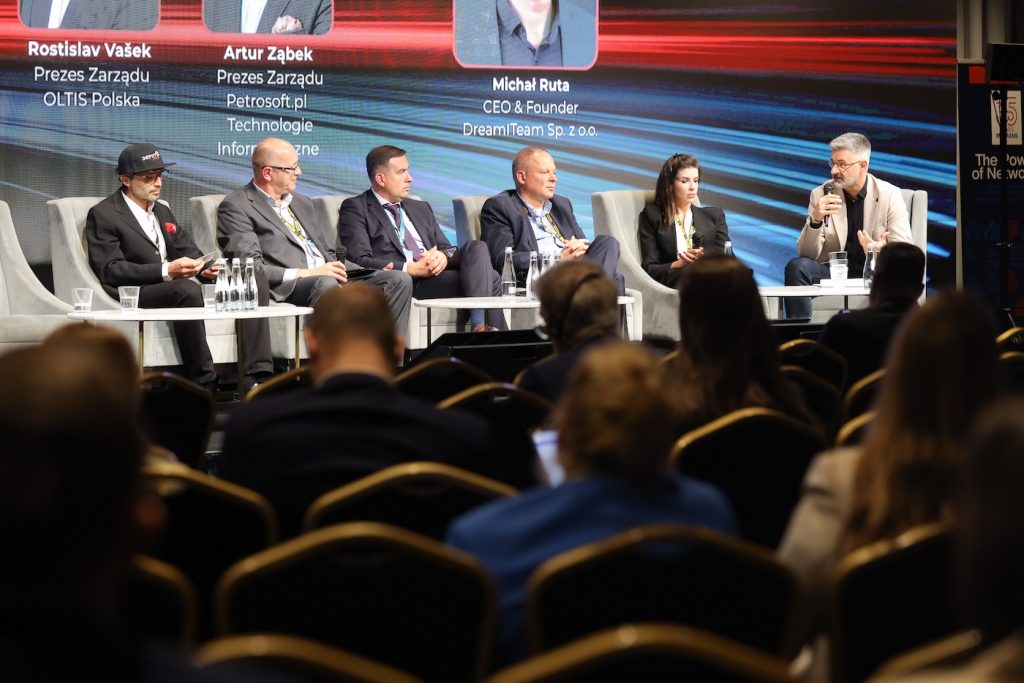
Czy w walce z hakerami przedsiębiorstwa są osamotnione? – wprost przeciwnie. Weszły w życie unijne przepisy, wymuszające dokładanie przez firmy specjalnej troski, by zabezpieczyły się przed atakami. W określonych przypadkach są na to dotacje. A jak wykazuje doświadczenie specjalistów, uczestników debaty Kongresu INTERMODAL IN POLAND 2026 zatytułowanej:„Cyberbezpieczeństwo w multimodalnych procesach logistycznych” – czasami wystarczą najprostsze zabezpieczenia i usunięcie prozaicznych niedopatrzeń. Przeważnie jednak chodzi o wdrożenie solidnych, aktualizowanych systemów zabezpieczeń systemów IT. Ale to nie wystarcza. Z praktyki bowiem wiadomo, że najsłabszym ogniwem jest niestety człowiek. Procedury bezpieczeństwa należy zatem zacząć od przyjęcia przez firmę polityki obejmującą procedury cyberbezpieczeństwa, a jej główną częścią powinny być szkolenia pracowników.
Dyrektywa i polskie przepisy
Już w 2023 r. weszła w życie Dyrektywa NIS 2 (Network and Information Security Directive), która ujednolica w całej Unii Europejskiej i rozszerza obowiązki dotyczące ochrony przed atakami hakerskimi.
- W Polsce wdrożyliśmy ją z dużym opóźnieniem, bowiem dopiero w kwietniu tego roku – mówiła Magdalena Jacolik, prawnik, audytor w Kancelarii DSK. – Kluczową platformą teleinformatyczną krajowego systemu cyberbezpieczeństwa (KSC) jest natomiast system S-46. Administruje nim i rozwija go NASK-PIB, na zlecenie ministra cyfryzacji, korzystając z dofinansowania unijnego. System S46 służy do zgłaszania i likwidacji „incydentów cyberbezpieczeństwa” oraz prowadzenia centralnego rejestru, w którym rejestrują się i wnioskują o wpis podmioty objęte ustawą o KSC.
- Bezpośrednio tej ustawie, tj. rejestracji w systemie S46 po spełnieniu wymogów ma podlegać ok. 40 tys. podmiotów z tzw. sektorów krytycznych lub ważnych, które też określa ustawa – przypomniała Magdalena Jacolik. - Natomiast jest niemal pewne, że w łańcuchu dostaw towarów i usług to one będą wymagały spełnienia obowiązków zabezpieczeń cybernetycznych od swoich partnerów, także z sektora transportu i logistyki. Jeżeli więc ktoś zbagatelizuje te wymogi prawne, może stracić klientów.Jak dodała, czasu jest coraz mniej, bowiem dostosować się do wymogów S-46 i zarejestrować w systemie trzeba w ciągu sześciu miesięcy, licząc od kwietnia br.
Nieuświadomiona potrzeba?
- My jako firma IT należymy do sektora krytycznego, zgłosiliśmy się do Krajowego Systemu Cyberbezpieczeństwa i jesteśmy gotowi do rejestracji – mówił Artur Ząbek, prezes zarządu, Petrosoft.pl Technologie Informatyczne. – A na rynku podczas rozmów w sprawie naszych usług już spotkaliśmy się z warunkiem kontynuowania rozmów, o ile uzyskamy certyfikat S-46.
Jak dodał, zarazem ze strony kilku firm transportowych spotkał się ze stanowiskiem, że taka certyfikacja to tylko dodatkowy koszt. - Ale to nie jest wyłącznie koszt, lecz często być lub nie być w przyszłości na rynku. Zatem mamy do czynienia z kwestią nieuświadomionej ciągle potrzeby – powiedział Artur Ząbek. Według niego, dzisiaj najsłabszym ogniwem w systemie IT nie jest technika, lecz człowiek. Choćby dlatego, że towary importowane z Chin przejeżdżają przez wiele krajów, z różnymi systemami IT i podatnością na wycieki i błędy. – Sama Komisja Europejska wskazuje, że to kraje unijne i jej firmy są najczęściej atakowane przez hakerów.
- Nikt na początku zawierania umów zazwyczaj nie rozmawia o bezpieczeństwie danych i zagrożeniu cybernetycznym – powiedział Rostislav Vašek, prezes zarządu, OLTIS Polska. Ale w logistyce jest to szczególnie bardzo ważne, bo działając w łańcuchach dostaw firmy kontaktują się z wieloma podmiotami i wymieniają informacjami, z których każdy ma inny system IT i poziomy zabezpieczeń.
Według niego, problem polega też na tym, że szczególnie w logistyce występuje presja działania, by towary jak najszybciej przemieszczały się i dotarły do odbiorcy. Tym wymogom mają pomagać rozwiązania cyfrowe, optymalizując działanie i współpracę. - W tych warunkach bezpieczeństwo cybernetyczne może zejść na drugi plan - kontynuował prezes OLTIS Polska. – Tym bardziej trzeba dołożyć starań, by zachować równowagę między zabezpieczeniem naszych systemów i danych a sprawnością działania. I z pewnością nie oszczędzać na zabezpieczeniach.
Jak to zrobić?
Magdalena Jacolik zwróciła uwagę, że sama rejestracja w systemie S-46 jest dwuetapowa i nie jest prosta, o ile dobrze się ją zrobi. - Jak najbardziej zachęcam do tego, żeby proces rejestracji zrobić profesjonalnie, najczęściej w konsultacji z działem prawnym lub zewnętrznym prawnikiem. W drugim etapie trzeba się oprzeć na informatykach. A na czym w zasadzie polega dobre i odpornie wykonanie systemu IT? – padło pytanie ze strony prowadzącego, Michała Ruty, CEO & Founder, DreamITeam Sp. z o.o.
- Zacząć trzeba czasami od załatwienia prozaicznych spraw – mówi Przemysław Galar, prezes zarządu, NECTO S.A. – W firmach upowszechnia się dostęp do sztucznej inteligencji. Ale czy ich zarządy analizują, jak pracownicy korzystają z systemów AI?
Informatycy NECTO spotkali się np. z sytuacją, że prezes pewnej firmy nakazał ściągnąć AI. Z niewiadomych źródeł, bezpłatnych, prawdopodobnie z serwerów egzotycznych krajów. – To przykład, jak nierozważnie można narażać firmę na ataki cybernetyczne – dodał Przemysław Galar. - Tymczasem należy zadbać, by agencji AI działali w warunkach dobrego logowania, abyśmy mogli kontrolować podłączone modele i blokować te, które są niewiadomego pochodzenia. Z zachowaniem warunków, że aplikacja wykryje wypływ naszych wrażliwych danych. Tu wymagana jest z naszej strony zachowania należytej staranności. Przecież to my mamy kontrolować AI, a nie ona nas.
Firma informatyczna DepoTracer dostarcza zaawansowane systemy informatyczne i programy. – Bierzemy za nie odpowiedzialność, bo są one przetestowany i bezpieczne – mówił Maciej Stopczyk, prezes zarządu. – Ale bardzo ważnym aspektem w naszym podejściu jest to, jak użytkować tego typu rozwiązania i określić, gdzie są czerwone linie, których nie możecie przekraczać. Czy modele udostępniacie na zewnątrz, czy są wyłącznie do własnego użytku. Czy w pełni stosujecie zasady RoDo i nie udostępniacie danych osobowych.
Prezes DepoTracer zwrócił uwagę, że upowszechnia się Voice to Tech, czyli technologia przetwarzania mowy na tekst, która wykorzystuje zaawansowane algorytmy sztucznej inteligencji do transkrypcji wypowiadanych słów w czasie rzeczywistym. Wypiera też w pewnych aspektach standardową „technologię klawiatury”, gdzie dane trzeba wprowadzać ręcznie (wyklinać). – Sami użytkujemy rozbudowane, kaskadowe systemy agentów AI. Mogą oni też świetnie pomagać np. w gospodarce magazynowej czy logistyce kontenerów na placach. Według niego, nie należy się obawiać agentów AI, o ile dopełnione są określone warunki, w tym przeszkoli pracowników i zapewni dwuetapowe uwierzytelniania uprawnień.
Zmiana charaktery cyberataków
Maciej Stopczyk przytoczył też niektóre informacje z badań europejskich firm analitycznych. Wynika z nich, że obecnie 82 proc. incydentów cybernetycznych następuje bez wirusa. Nie ma też miejsca na typowe ataki hakerskie, lecz sprowadza się do kradzieży loginów, by uzyskać dostęp do haseł, danych wrażliwych lub nakłonienia do wydania towaru lub dokonania przelewu. - W dark necie, czyli w świecie hakerów, są wyspecjalizowane modele AI, które można kupić za 75 dolarów miesięcznie, wyszkolone w atakach phishingowych – powiedział Stopczyk.
O ile w latach 2021/22 zarejestrowano w Europie 1 mln ataków phishingowych w sektorach strategicznych i infrastrukturze krytycznej, to w 2024/25 już 4 mln. Z kolei najnowszy raport koreańskiej firmy CYTUR „Biała księga zagrożeń cybernetycznych na morzu w 2026 roku” pokazuje, że liczba takich incydentów na śweicie podwoiła się w 2025 roku (wzrost o 103 proc.) w porównaniu z 2024 r. „Era odłączonych mórz dobiegła końca” – stwierdzają autorzy.
Większość to były ataki typu DDoS (Distributed Denial of Service), ransomware i malware, bowiem ich liczba zwiększyła się w ub.r. ponad dwukrotnie. A jak wskazują dane satelitarne o sabotażu infrastruktury, naruszenia dotyczą też strategicznych aktywów narodowych, w konsekwencji czego mogą sparaliżować globalne łańcuchy dostaw.


